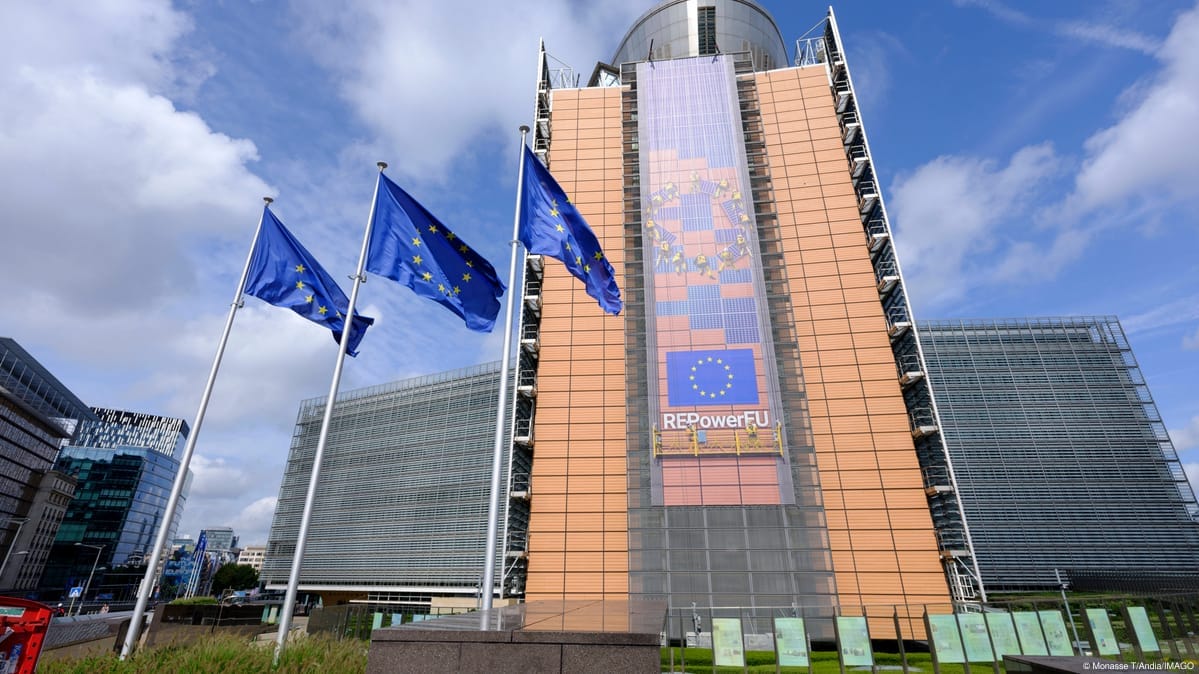
Një sulm i fuqishëm kibernetik ka vënë në shënjestër Komisionin Evropian, duke paralizuar për më shumë se 10 ditë një pjesë të sistemeve të tij digjitale. Në shënjestër kanë qenë platforma të rëndësishme administrative, përmes të cilave menaxhohen pagat, lejet dhe rimbursimet mjekësore të punonjësve.
Shqetësimi kryesor lidhet me mundësinë e ekspozimit të të dhënave personale dhe konfidenciale, ndërsa autoritetet evropiane vijojnë hetimet për të përcaktuar përmasat e plota të sulmit.
Sipas raportimit të “Politico”, sulmi ka prekur disa sisteme të brendshme të institucionit, mes tyre Sysper dhe MyPMO.
Sysper përdoret për administrimin e burimeve njerëzore, pagave, orareve të punës dhe kërkesave për leje, ndërsa MyPMO shërben për procesimin e rimbursimeve të shpenzimeve mjekësore.
Një zyrtar i Bashkimit Evropian bëri të ditur se pjesa më e madhe e sulmit është vënë nën kontroll, por ende nuk dihet nëse hakerat kanë arritur të sigurojnë të dhëna sensitive.
Një nga elementet që ka tërhequr vëmendjen e hetuesve është përdorimi i inteligjencës artificiale nga autorët e sulmit.
Sipas “Politico”, shërbimi i sigurisë kibernetike të institucioneve të Bashkimit Evropian, CERT-EU, zbuloi se hakerat kishin përdorur ARTEX, një mjet i inteligjencës artificiale, i disponueshëm publikisht dhe i projektuar për identifikimin e dobësive në sistemet informatike.
Sulmi ndaj Komisionit Evropian vjen në një kohë kur institucionet dhe kompanitë e mëdha ndërkombëtare po përballen me një valë incidentesh kibernetike. Mes objektivave të sulmeve të fundit janë raportuar edhe Microsoft, banka të mëdha amerikane dhe Agjencia Kombëtare e Sigurisë në SHBA, si dhe platforma dhe kompani të njohura si BBC dhe Zoom.
 78 243
Komente